Cum recuperezi o parolă de administrator IAMMETER uitată
Dacă ai uitat numele de utilizator sau parola de administrator pentru interfața Web locală a contorului IAMMETER, nu ai nevoie de vechile credențiale pentru a recupera accesul. Procesul de recuperare semnată IAMMETER verifică apartenența dispozitivului, dezactivează Admin Security și șterge credențialele locale uitate.
Acest ghid este destinat unei parole Admin Security uitate. Dacă încă știi credențialele curente, modifică-le sau dezactivează-le din fila Security a dispozitivului. Pentru configurare, acces la API-uri protejate și controlul serviciilor, consultă ghidul Local Admin Security.
Pe această pagină
- Ce face procesul de recuperare
- Înainte de a începe
- Pasul 1: Generează un payload de recuperare de unică folosință
- Pasul 2: Obține răspunsul de recuperare semnat
- Pasul 3: Trimite payload-ul și semnătura dispozitivului
- Depanarea recuperării parolei
- De ce recuperarea necesită o provocare semnată de unică folosință
- Documentație IAMMETER de securitate conexă
Ce face procesul de recuperare
Fluxul de recuperare folosește trei componente:
- Dispozitivul IAMMETER generează un payload de recuperare unic, specific dispozitivului.
- Serviciul IAMMETER Contributor verifică dacă acel cont autentificat este autorizat să gestioneze SN-ul dispozitivului, apoi semnează exact acel payload.
- Dispozitivul verifică semnătura Ed25519, șterge credențialele uitate și dezactivează Admin Security.
Recuperarea nu șterge datele energetice, setările Wi-Fi sau configurația dispozitivului. După recuperare, poți deschide interfața Web locală și seta un nou nume de utilizator și o nouă parolă de administrator.
Înainte de a începe
Ai nevoie de:
- acces la dispozitivul IAMMETER în aceeași rețea locală;
- adresa IP locală a dispozitivului;
- un cont IAMMETER autorizat să gestioneze SN-ul dispozitivului;
- un browser pe un computer care poate accesa interfața Web locală a dispozitivului.
curlsau alt client HTTP este necesar doar dacă alegi metoda de trimitere manuală.
Poți verifica dacă firmware-ul instalat acceptă recuperarea semnată deschizând:
http://<device-ip>/api/admin/status
Caută "recoverySupported":1 în răspuns. Dacă endpointul de recuperare nu este disponibil, actualizează la un firmware compatibil sau contactează asistența IAMMETER înainte de a continua.
Important: Provocarea conține un nonce de unică folosință. Menține dispozitivul alimentat și nu cere altă provocare până la finalizarea cererii POST de recuperare. O provocare nouă sau repornirea dispozitivului invalidează payload-ul anterior.
Pasul 1: Generează un payload de recuperare de unică folosință
Deschide următorul URL într-un browser, înlocuind <device-ip> cu adresa IP locală a dispozitivului IAMMETER:
http://<device-ip>/api/admin/recovery_challenge
Sau cere provocarea cu curl:
curl "http://<device-ip>/api/admin/recovery_challenge"
Dispozitivul returnează un răspuns similar cu acesta:
{
  "successful": 1,
  "alg": "ed25519",
  "payload": "reset_admin|DEVICE_SN|DEVICE_MAC|ONE_TIME_NONCE"
}
Copiază întreaga valoare payload. Nu modifica caracterele, separatorii, literele mari sau mici, SN-ul, adresa MAC ori nonce-ul.
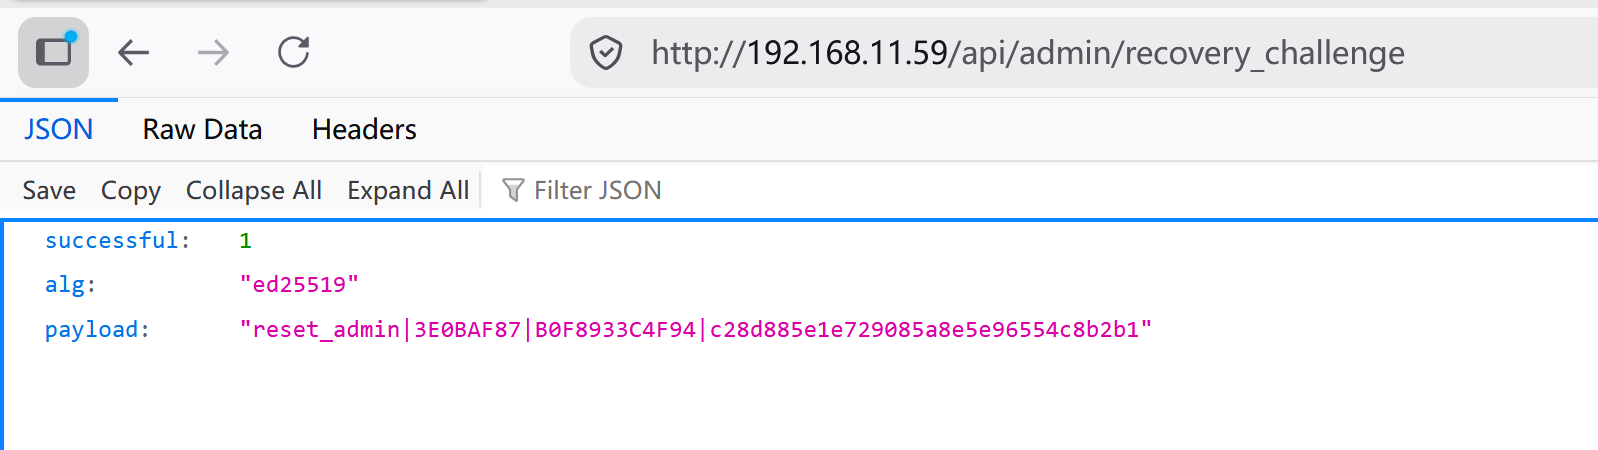
Nu reîncărca pagina provocării și nu apela din nou
/api/admin/recovery_challengedupă copierea payload-ului. Fiecare cerere invalidează imediat provocarea anterioară.
Pasul 2: Obține răspunsul de recuperare semnat
Autentifică-te în sistemul IAMMETER Contributor și deschide:
Lipește payload-ul complet din Pasul 1 și trimite-l. Serviciul verifică dacă SN-ul dispozitivului din payload este asociat contului tău. După verificare, returnează o semnătură Ed25519 pentru exact acel payload.
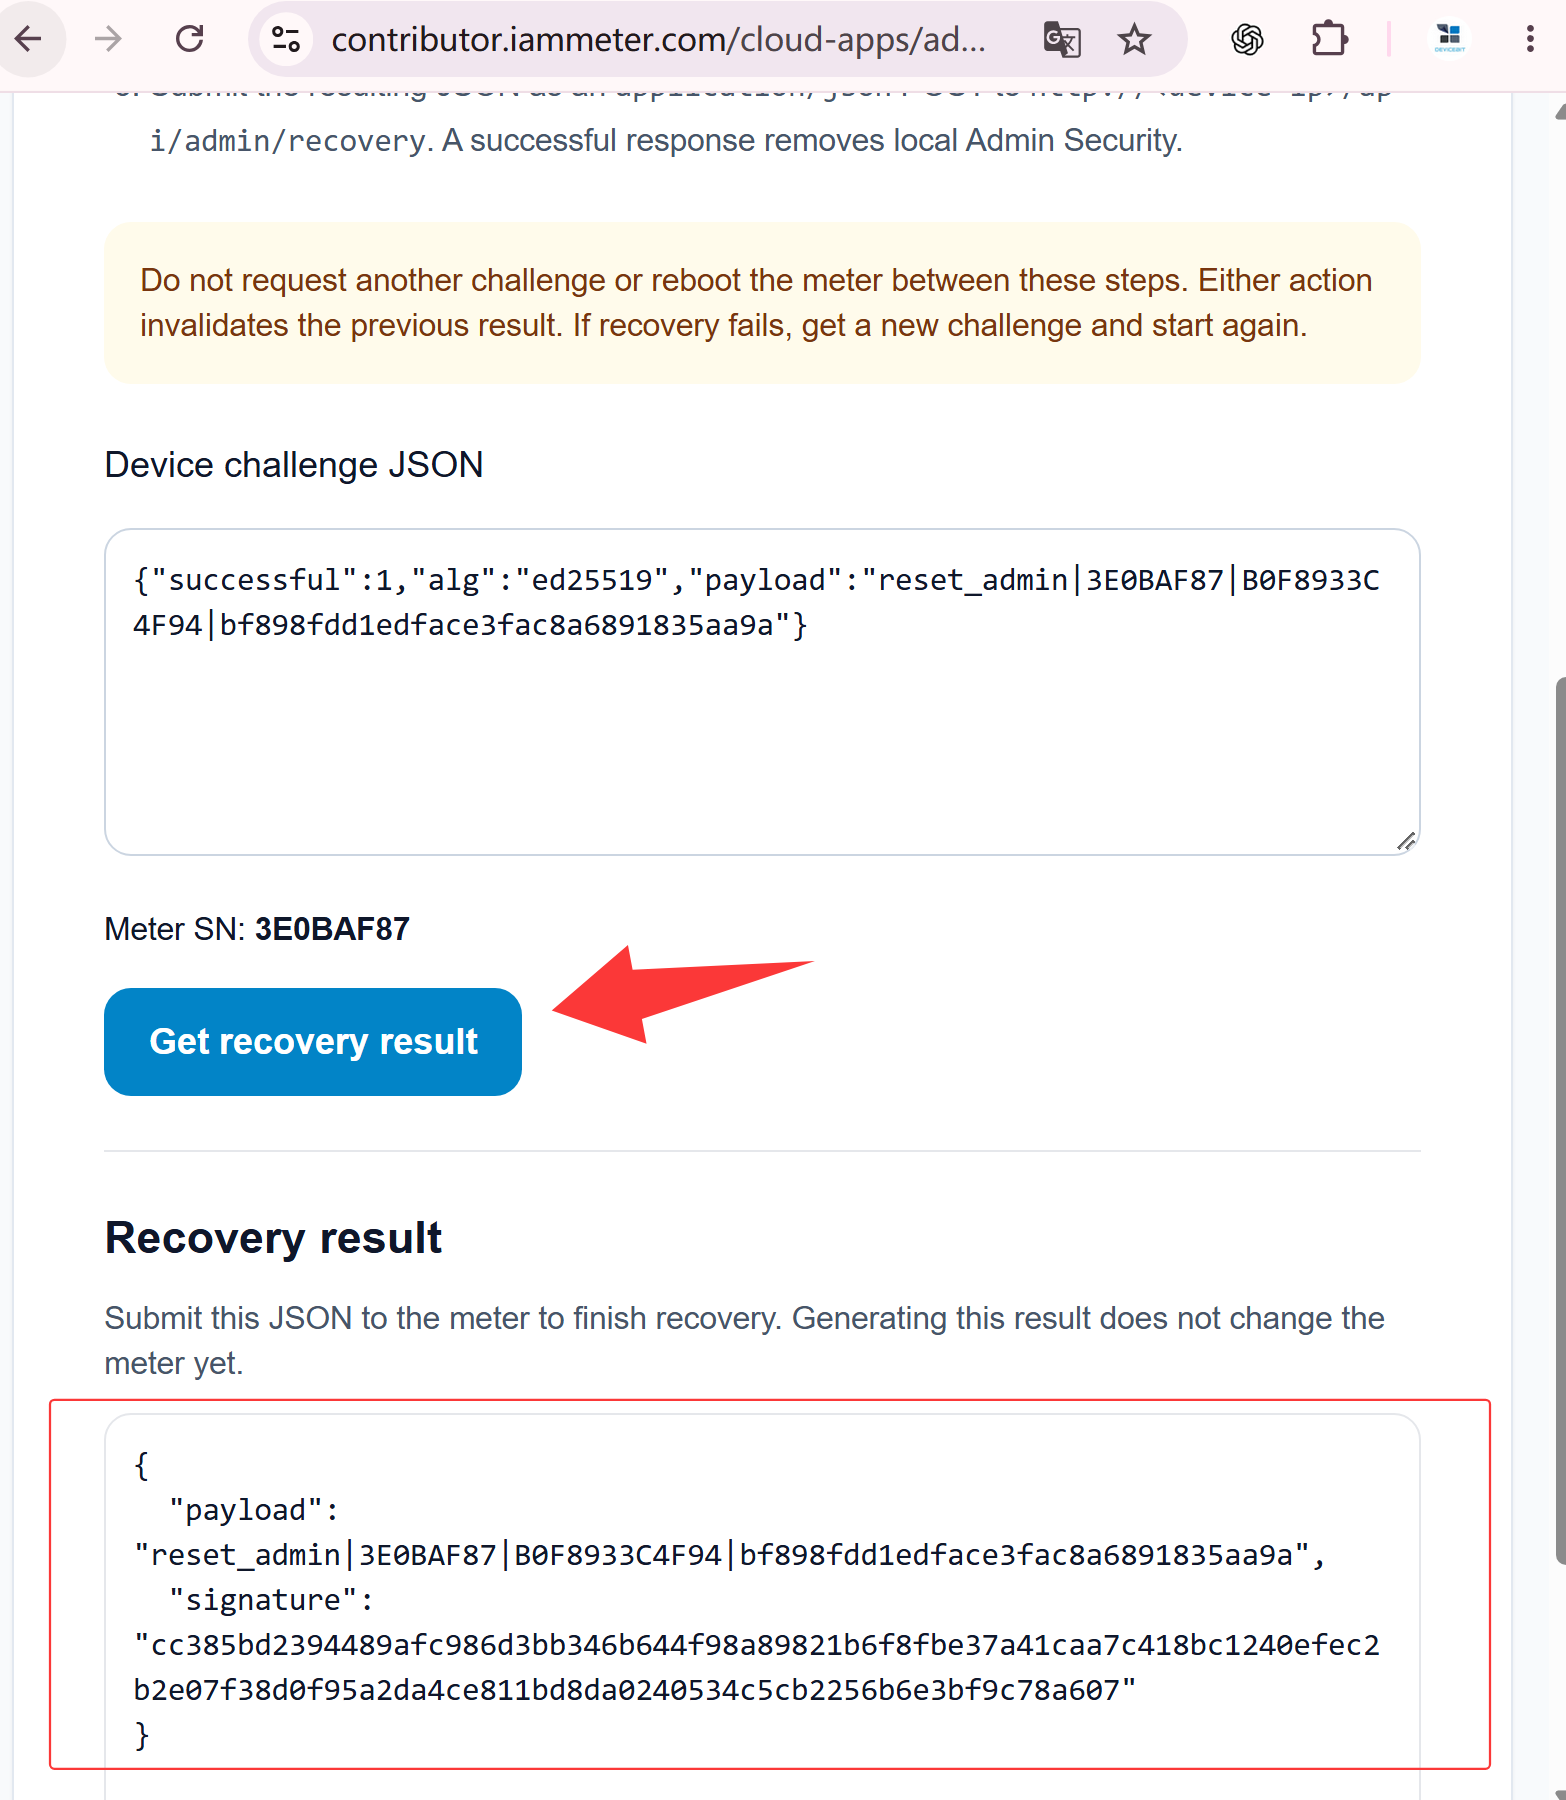
Semnătura este valabilă numai pentru payload-ul nemodificat generat de dispozitiv la Pasul 1. Dacă vrei să trimiți manual cererea cu curl, copiază semnătura exact cum a fost returnată. Dacă același browser poate accesa dispozitivul prin rețeaua locală, poți finaliza pasul următor direct din pagina Contributor.
Pasul 3: Trimite payload-ul și semnătura dispozitivului
Opțiunea A: Finalizează recuperarea direct în browser
Dacă computerul pe care rulează browserul este în aceeași rețea cu dispozitivul IAMMETER și browserul poate deschide interfața Web locală, poți trimite rezultatul semnat direct din pagina Contributor Admin Recovery:
- În Step 3: Send to your device, introdu adresa IP locală a dispozitivului.
- Folosește acțiunea de recuperare din pagină pentru a trimite payload-ul semnat dispozitivului.
- Așteaptă Recovery completed. Aceasta confirmă acceptarea rezultatului semnat, ștergerea numelui de utilizator și parolei locale existente și dezactivarea Admin Security.
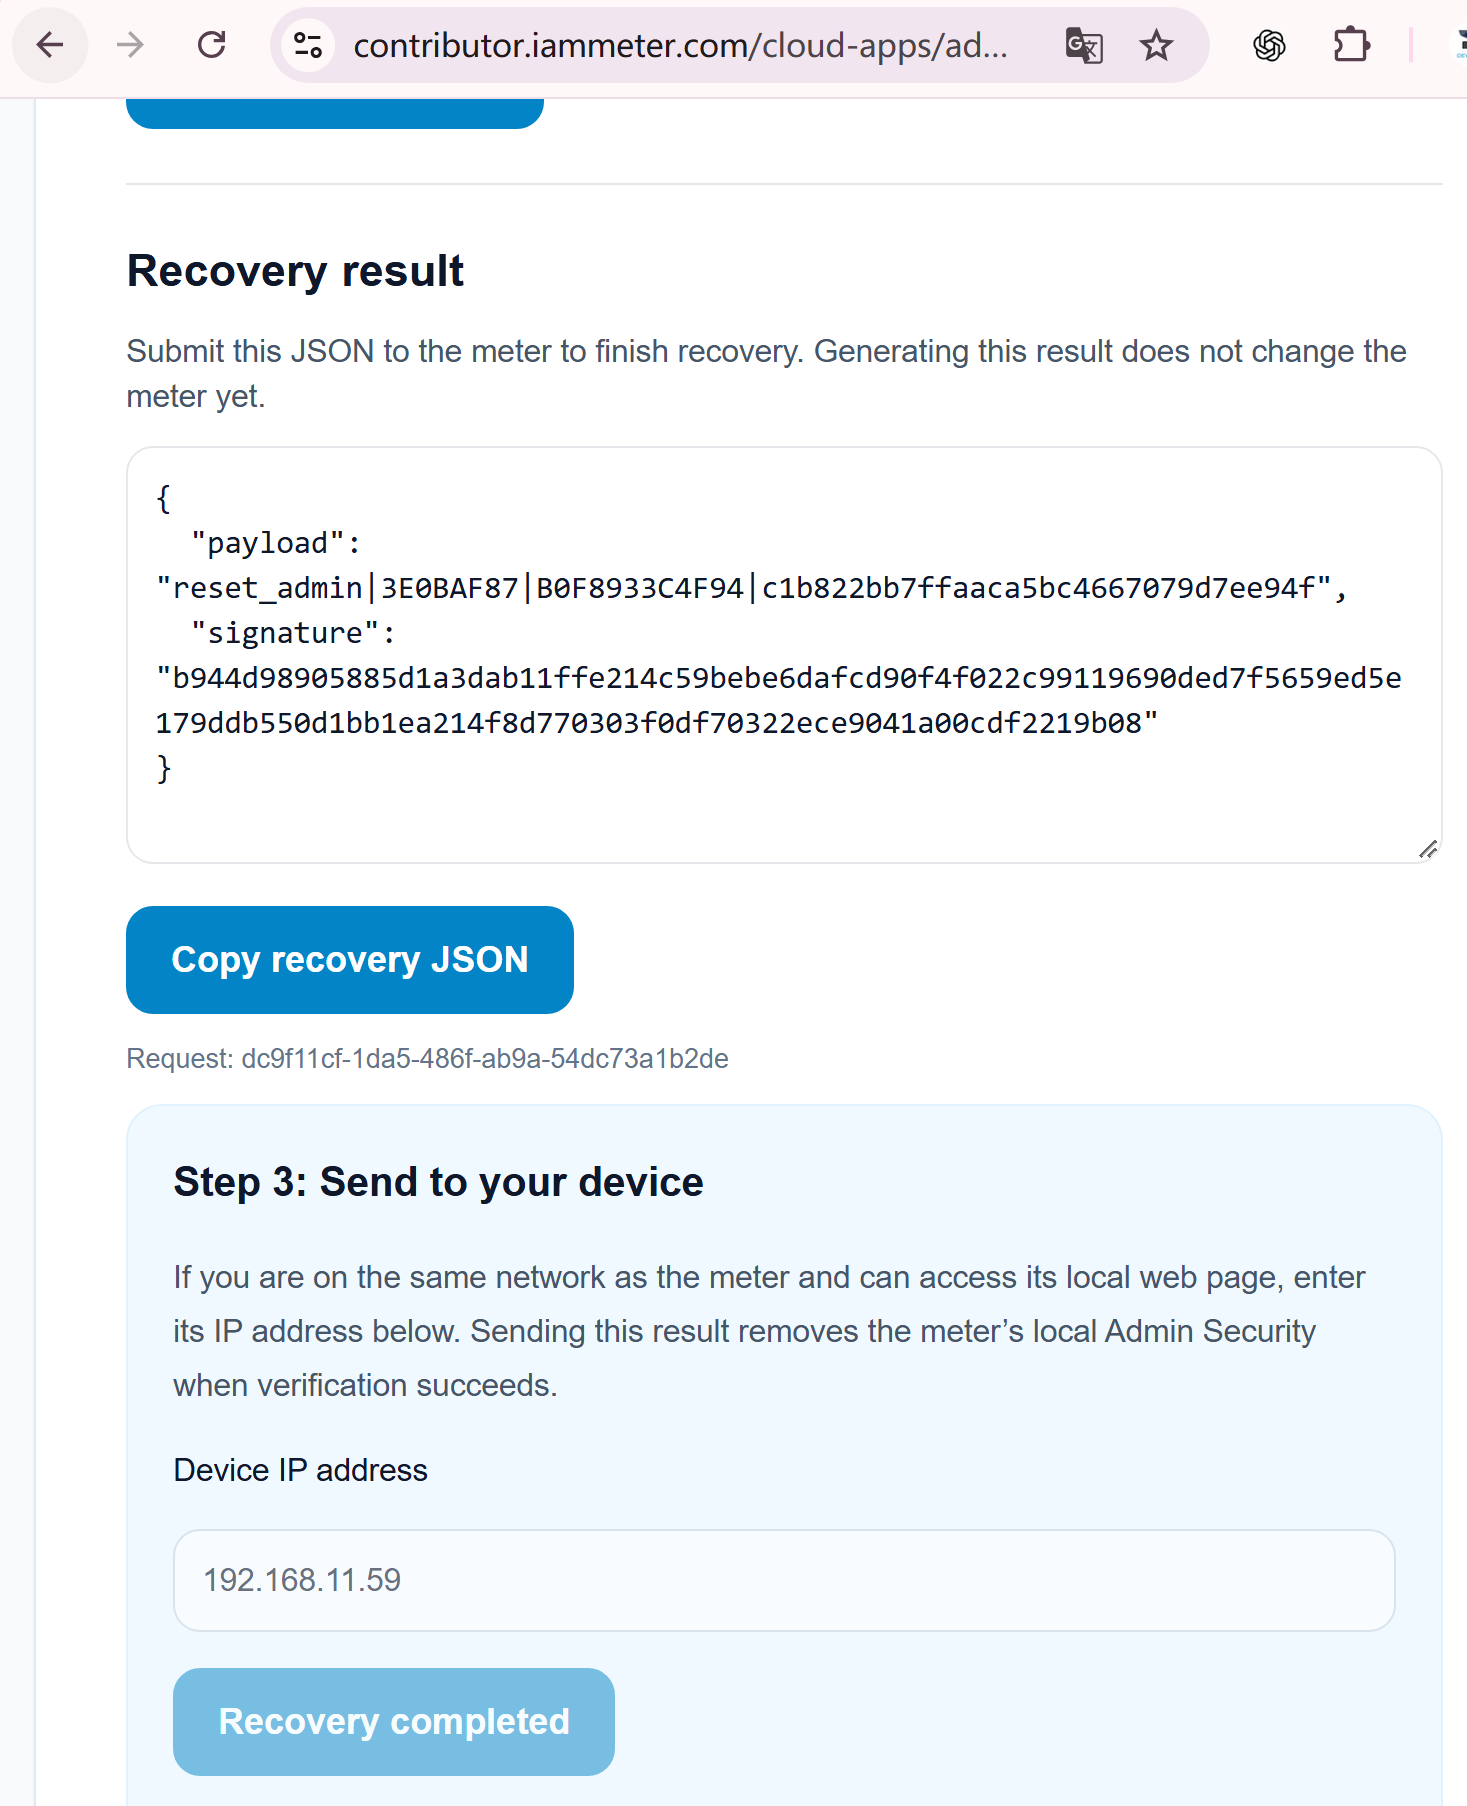
Această metodă evită copierea JSON-ului de recuperare într-o comandă separată. Funcționează numai când browserul se poate conecta direct la adresa IP locală a dispozitivului.
Opțiunea B: Trimite manual cererea de recuperare cu curl
Execută următoarea comandă. Înlocuiește:
<device-ip>cu adresa IP locală a dispozitivului;<original-payload>cu payload-ul complet din Pasul 1;<signature>cu semnătura returnată la Pasul 2.
curl -X POST "http://<device-ip>/api/admin/recovery" \
  -H "Content-Type: application/json" \
  -d '{"payload":"<original-payload>","signature":"<signature>"}'
Exemplu:
curl -X POST "http://192.168.1.100/api/admin/recovery" \
  -H "Content-Type: application/json" \
  -d '{"payload":"reset_admin|DEVICE_SN|DEVICE_MAC|ONE_TIME_NONCE","signature":"128_HEX_CHARACTER_SIGNATURE"}'
Payload-ul din această cerere trebuie să fie identic cu cel semnat de serviciul Contributor.
Poți trimite aceeași cerere și din pagina IAMMETER WEM API Test - Admin Security Public. Deschide operația POST /api/admin/recovery, introdu același JSON de recuperare și trimite-l dintr-un browser care poate accesa IP-ul local al dispozitivului. Cererea Swagger merge direct la dispozitiv, nu printr-un proxy IAMMETER Cloud.
După verificarea reușită, dispozitivul:
- șterge numele de utilizator și parola administratorului local existente;
- dezactivează Admin Security;
- invalidează nonce-ul de recuperare, astfel încât același payload și aceeași semnătură să nu poată fi reutilizate.
Deschide interfața Web locală a dispozitivului, intră în fila Security și configurează un nou nume de utilizator și o nouă parolă dacă dorești să reactivezi Admin Security.
Depanarea recuperării parolei
Semnătura este respinsă
Cauza cea mai frecventă este solicitarea unei noi provocări după generarea primului payload. Cere un payload nou, obține semnătura lui și trimite perechea corespunzătoare fără să reîncarci pagina provocării.
Semnătura este respinsă și când:
- dispozitivul a repornit după generarea payload-ului;
- payload-ul a fost modificat;
- semnătura aparține altui payload sau dispozitiv;
- același payload și aceeași semnătură au fost deja folosite cu succes.
Dispozitivul raportează memorie insuficientă
Verificarea Ed25519 necesită suficientă memorie liberă. Dispozitivul poate returna un răspuns similar cu:
{
  "successful": 0,
  "message": "low memory, please change to standalone mode",
  "freeMemory": 18000,
  "minFreeRequired": 28000
}
Repornește dispozitivul pentru a elibera memoria temporară, apoi generează un payload nou și finalizează rapid recuperarea. Un payload creat înainte de repornire nu poate fi reutilizat.
De ce recuperarea necesită o provocare semnată de unică folosință
IAMMETER nu expune o comandă neautentificată de resetare la setările din fabrică pentru ocolirea protecției administratorului. În schimb:
- dispozitivul creează un payload cu operația de recuperare, SN-ul, adresa MAC și un nonce aleatoriu de unică folosință;
- serviciul Contributor verifică autorizarea contului IAMMETER autentificat pentru acel SN;
- IAMMETER semnează exact acel payload cu o cheie privată Ed25519;
- dispozitivul verifică semnătura cu cheia publică inclusă în firmware;
- o provocare nouă, o repornire sau o recuperare reușită invalidează nonce-ul curent.
Legarea autorizării atât de identitatea dispozitivului, cât și de nonce-ul unic împiedică reutilizarea ulterioară a unui payload și a unei semnături capturate anterior.
Documentație IAMMETER de securitate conexă
- Configurează Local Admin Security, API-uri protejate, Modbus/TCP și SSDP
- Actualizarea firmware Admin Security și contextul de securitate EN 18031-1:2024
Articolul EN 18031 explică lucrările de securitate asupra firmware-ului. Nu trebuie interpretat ca o afirmație că s-a emis deja un certificat pentru un anumit contor; detaliile certificării vor fi publicate separat când vor fi disponibile.